
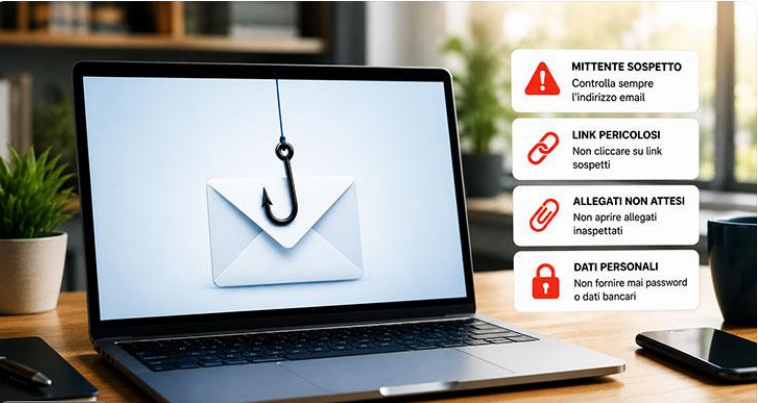
 admin
Le phishing, également appelé hameçonnage, est l’une des menaces les plus courantes sur Internet. Cette technique de cybercriminalité consiste à tromper une personne afin de lui faire communiquer des informations confidentielles, comme ses mots de passe, ses coordonnées bancaires ou ses données personnelles. Les cybercriminels peuvent également chercher à installer un logiciel malveillant sur son appareil ou à prendre le contrôle de ses comptes.
Les tentatives de phishing peuvent prendre plusieurs formes : e-mails frauduleux, SMS suspects, faux sites web, messages sur les réseaux sociaux ou appels téléphoniques. Certaines attaques sont faciles à repérer, tandis que d’autres imitent parfaitement les communications d’une banque, d’une entreprise ou d’un service en ligne connu.
Mais comment reconnaître une tentative de phishing avant qu’il ne soit trop tard ? Plusieurs indices permettent de détecter une arnaque, à condition de savoir quoi vérifier et d’adopter les bons réflexes.
Dans cet article, découvrez les principaux signes du phishing, les techniques utilisées par les fraudeurs et les mesures à prendre pour protéger vos informations personnelles et professionnelles.
Qu’est-ce que le phishing ou hameçonnage ?
Le phishing est une technique de fraude qui repose sur l’usurpation d’identité et la manipulation psychologique. Le cybercriminel se fait passer pour un organisme de confiance afin d’inciter sa victime à effectuer une action dangereuse.
Il peut prétendre représenter une banque, une administration, un fournisseur d’accès à Internet, une plateforme de paiement ou même un collègue de travail.
L’objectif peut être de :
- Voler des identifiants de connexion.
- Récupérer des informations bancaires.
- Dérober des données personnelles ou professionnelles.
- Faire payer une fausse facture.
- Installer un logiciel malveillant.
- Prendre le contrôle d’un compte de messagerie ou d’un réseau social.
- Usurper l’identité de la victime pour escroquer d’autres personnes.
Le phishing ne cible pas uniquement les grandes entreprises. Les particuliers, les petites entreprises, les commerçants, les associations et les indépendants peuvent également être victimes de ces attaques.
Les 8 signes pour reconnaître une tentative de phishing
Pour reconnaître une tentative de phishing, il est important d’examiner le message, l’adresse de l’expéditeur, les liens proposés et les actions demandées.
1. Un message qui crée un sentiment d’urgence
L’une des techniques les plus fréquentes consiste à provoquer la peur ou à imposer un délai très court.
Le message peut annoncer que votre compte sera suspendu, qu’un paiement a échoué ou qu’une livraison sera annulée si vous n’agissez pas immédiatement.
Exemples de formulations suspectes :
- « Votre compte sera bloqué dans les prochaines heures. »
- « Confirmez immédiatement vos coordonnées bancaires. »
- « Dernier avertissement avant la fermeture de votre compte. »
- « Une activité inhabituelle a été détectée : cliquez ici pour sécuriser votre compte. »
L’urgence n’est pas une preuve suffisante de fraude, car les communications légitimes peuvent également signaler des délais. Cependant, elle doit vous inciter à vérifier l’information par un canal indépendant.
Le bon réflexe : ne prenez aucune décision sous la pression. Ouvrez vous-même le site officiel du service concerné ou contactez son assistance avec des coordonnées vérifiées.
2. Une adresse e-mail suspecte
L’adresse de l’expéditeur constitue un indice important. Les fraudeurs utilisent parfois des adresses qui ressemblent à celles d’entreprises connues, avec une lettre modifiée, un mot supplémentaire ou un domaine inhabituel.
Par exemple, un message prétendant provenir de support@entreprise.com pourrait être envoyé depuis support@entreprise-securite.example.
Le nom affiché dans la boîte de réception peut également être trompeur : il ne suffit pas de lire « Service client » ou le nom d’une banque pour confirmer l’identité de l’expéditeur.
Voici quelques éléments à vérifier :
- Le domaine situé après le symbole
@. - Les fautes ou les caractères inhabituels dans le nom de domaine.
- Les incohérences entre l’adresse et l’organisation annoncée.
- Les différences entre l’expéditeur et les coordonnées officielles du service.
Attention : une adresse apparemment correcte ne garantit pas qu’un message est authentique. Des comptes légitimes compromis peuvent aussi servir à envoyer des messages frauduleux.
3. Des liens qui redirigent vers de faux sites web
Les cybercriminels créent souvent des pages qui imitent l’apparence de sites officiels. Leur objectif est de récupérer les identifiants ou les informations bancaires saisis par les victimes.
Avant de cliquer sur un lien, examinez attentivement sa destination. Sur un ordinateur, vous pouvez généralement placer le curseur dessus pour afficher l’adresse sans ouvrir la page.
Méfiez-vous notamment :
- Des noms de domaine comportant des erreurs subtiles.
- Des adresses contenant des mots ajoutés pour imiter un service officiel.
- Des liens raccourcis dont la destination n’est pas clairement identifiable.
- Des pages qui demandent des informations inhabituelles.
- Des redirections vers un site inattendu.
Le cadenas HTTPS et la présence de https:// ne suffisent pas à prouver qu’un site est légitime. Un site frauduleux peut également utiliser une connexion chiffrée.
La meilleure méthode consiste à saisir manuellement l’adresse officielle du service dans votre navigateur ou à utiliser un favori déjà vérifié.
4. Des fautes d’orthographe ou un langage inhabituel
Certains messages de phishing contiennent des erreurs grammaticales, des traductions maladroites ou une mise en page inhabituelle.
Un e-mail prétendument envoyé par une grande organisation peut comporter des formulations étranges, une signature incohérente ou un logo de mauvaise qualité.
Toutefois, les attaques modernes sont parfois rédigées dans un français impeccable, notamment grâce aux outils d’intelligence artificielle. L’absence de fautes ne signifie donc pas qu’un message est fiable.
A voir aussi : Il faut plutôt examiner l’ensemble des indices : contexte, expéditeur, lien, demande formulée et canal utilisé.
5. Une demande d’informations confidentielles
Un message qui vous demande de communiquer un mot de passe, un code de validation ou des informations bancaires doit être examiné avec une grande prudence.
Les fraudeurs peuvent prétendre avoir besoin de ces données pour vérifier votre identité, débloquer un paiement ou protéger votre compte.
Ne communiquez jamais vos identifiants ou vos codes de sécurité à la suite d’un message non sollicité. Ne saisissez pas non plus ces informations sur une page ouverte depuis un lien suspect.
Soyez particulièrement vigilant face aux demandes concernant :
- Les mots de passe.
- Les codes reçus par SMS ou générés par une application d’authentification.
- Les codes de récupération.
- Les numéros de carte bancaire et les cryptogrammes.
- Les informations permettant de réinitialiser un compte.
Un code à usage unique peut permettre à un fraudeur de finaliser une connexion ou une transaction en cours. Il ne faut jamais le lui transmettre.
6. Une pièce jointe inattendue
Les pièces jointes peuvent servir à distribuer des logiciels malveillants ou à déclencher des attaques informatiques.
Un fichier présenté comme une facture, un relevé bancaire, un devis ou un document administratif peut être utilisé comme appât.
Soyez prudent face aux fichiers inattendus, notamment lorsqu’ils vous demandent d’activer des macros, d’installer un programme ou de modifier les paramètres de sécurité de votre ordinateur.
Quelques bonnes pratiques :
- Confirmez auprès de l’expéditeur qu’il a réellement envoyé le document.
- N’ouvrez pas les fichiers suspects.
- N’activez pas les macros d’un document reçu sans justification.
- Utilisez un antivirus à jour.
- Signalez les pièces jointes douteuses à votre service informatique, si vous en avez un.
7. Une offre trop belle pour être vraie
Le phishing peut aussi prendre la forme d’une promesse de gain : prix exceptionnel, lot de concours, remboursement inattendu, héritage ou offre d’emploi particulièrement avantageuse.
Le message peut demander des frais préalables, des coordonnées bancaires ou des données personnelles pour recevoir le prétendu avantage.
Posez-vous les questions suivantes :
- Ai-je réellement participé à ce concours ?
- Pourquoi me demande-t-on de payer pour recevoir ce gain ?
- L’organisme est-il identifiable et vérifiable ?
- La proposition est-elle cohérente avec mes démarches récentes ?
8. Un message qui ne correspond pas au contexte
Un e-mail peut sembler crédible tout en présentant une incohérence importante.
Par exemple, vous recevez une facture d’un fournisseur avec lequel vous ne travaillez pas, une demande de paiement inhabituelle d’un collègue ou un message de livraison alors que vous n’avez passé aucune commande.
Les fraudeurs peuvent également utiliser des informations publiques pour personnaliser leurs messages.
Si une demande concerne un paiement, un changement de coordonnées bancaires ou un transfert d’argent, vérifiez-la par un autre moyen, par exemple en appelant votre interlocuteur à un numéro déjà connu.
Tableau comparatif : message légitime ou tentative de phishing ?
| Élément observé | Message potentiellement légitime | Signal d’alerte |
|---|---|---|
| Expéditeur | Adresse cohérente avec le service | Domaine inhabituel ou identité incohérente |
| Ton du message | Information claire et contextualisée | Menaces, pression ou urgence excessive |
| Lien | Destination correspondant au service attendu | Adresse suspecte ou redirection inattendue |
| Informations demandées | Demande cohérente avec une démarche initiée | Mot de passe ou code de sécurité demandé |
| Pièce jointe | Document attendu et vérifiable | Fichier inattendu ou demande d’activation |
| Paiement | Procédure habituelle et vérifiée | Paiement urgent ou changement de coordonnées |
| Récompense | Offre vérifiable et conditions explicites | Gain inattendu accompagné de frais préalables |
Un seul indice ne suffit pas toujours pour conclure à une tentative de phishing. C’est l’accumulation d’éléments suspects qui doit vous alerter. En cas de doute, vérifiez toujours la demande par un canal indépendant.
Quels sont les différents types de phishing ?
Le phishing ne se limite pas aux e-mails. Les fraudeurs utilisent plusieurs canaux pour toucher leurs victimes.
| Type de phishing | Description | Exemple |
|---|---|---|
| E-mail de phishing | Message frauduleux envoyé par courrier électronique | Faux avertissement bancaire |
| Smishing | Hameçonnage par SMS | Faux message de livraison |
| Vishing | Arnaque par appel vocal | Faux conseiller demandant un code |
| Spear phishing | Attaque ciblée contre une personne ou une organisation | E-mail personnalisé visant un salarié |
| Phishing sur les réseaux sociaux | Faux comptes, messages ou pages | Faux support client sur Facebook |
| Phishing par QR code | Code QR dirigeant vers une page frauduleuse | Faux QR code de paiement |
| Fraude au président | Usurpation de l’identité d’un dirigeant pour obtenir un virement | Demande de transfert urgent au service comptable |
Les attaques ciblées sont particulièrement dangereuses, car elles peuvent reprendre les noms des collaborateurs, les projets de l’entreprise ou les habitudes de communication de la victime.
Comment se protéger contre le phishing ?
La prévention repose sur quelques habitudes simples et des mesures techniques adaptées.
Adopter les bons réflexes
Pour réduire les risques de phishing :
- Ne cliquez pas sur un lien simplement parce que le message semble officiel.
- Vérifiez l’adresse complète de l’expéditeur.
- Accédez aux services en ligne depuis leur site officiel.
- Confirmez les demandes financières par téléphone à un numéro déjà connu.
- N’envoyez jamais de mot de passe ou de code de sécurité à un interlocuteur non vérifié.
- Maintenez votre navigateur, votre système d’exploitation et votre antivirus à jour.
- Utilisez des mots de passe uniques pour vos différents comptes.
- Activez l’authentification multifacteur (MFA), de préférence avec une application d’authentification ou une clé de sécurité lorsque cela est possible.
- Effectuez régulièrement des sauvegardes de vos données importantes.
Renforcer la sécurité de son entreprise
Les entreprises doivent compléter les bonnes pratiques individuelles par des mesures organisationnelles et techniques.
Elles peuvent notamment :
- Former les salariés à reconnaître les messages suspects.
- Mettre en place des procédures de vérification des paiements.
- Limiter les accès aux données selon les responsabilités.
- Utiliser des filtres anti-phishing et anti-spam.
- Déployer l’authentification multifacteur sur les comptes sensibles.
- Configurer les mécanismes SPF, DKIM et DMARC pour mieux protéger leur domaine de messagerie contre l’usurpation.
- Prévoir une procédure de signalement et de gestion des incidents.
Ces mesures réduisent les risques, mais aucune solution ne garantit à elle seule une protection absolue.
Que faire si vous avez cliqué sur un lien de phishing ?
Cliquer sur un lien suspect ne signifie pas automatiquement que votre appareil est compromis. Toutefois, si vous avez communiqué des informations, téléchargé un fichier ou validé une opération, agissez rapidement.
Les actions à effectuer
1. Si vous avez simplement ouvert le lien : fermez la page, ne téléchargez rien et ne saisissez aucune information. Si un téléchargement s’est produit, ne l’ouvrez pas et faites vérifier le fichier.
2. Si vous avez saisi votre mot de passe : depuis un appareil fiable, accédez directement au service officiel et changez immédiatement le mot de passe compromis. Modifiez également celui de tout autre compte où vous l’auriez réutilisé.
3. Si vous avez communiqué un code de sécurité : contactez immédiatement le service concerné, sécurisez votre compte et vérifiez les connexions ainsi que les opérations récentes.
4. Si vous avez transmis des informations bancaires : contactez votre banque par son canal officiel pour signaler le risque et demander les mesures de protection appropriées.
5. Si vous avez ouvert un fichier suspect : lancez une analyse de sécurité et contactez un professionnel informatique si vous constatez un comportement inhabituel ou si des données professionnelles sont concernées.
6. Signalez l’incident : conservez le message suspect et les informations utiles, puis signalez-le à la plateforme concernée ou au service compétent dans votre pays.
N’effacez pas les éléments utiles à une éventuelle enquête. Si un compte professionnel est concerné, informez rapidement la personne chargée de la sécurité informatique.
Conclusion
Reconnaître une tentative de phishing est essentiel pour protéger ses données personnelles, ses comptes en ligne et les informations de son entreprise. Les messages urgents, les adresses suspectes, les liens frauduleux, les demandes de codes confidentiels et les pièces jointes inattendues figurent parmi les principaux signes d’alerte.
Cependant, les cybercriminels perfectionnent continuellement leurs méthodes. Un message bien rédigé ou un site visuellement convaincant ne constitue donc jamais une preuve de légitimité.
Le meilleur réflexe consiste à prendre le temps de vérifier chaque demande inhabituelle, à accéder aux services par leurs canaux officiels et à ne jamais communiquer ses informations sensibles sous la pression.
La vigilance, la formation et l’authentification multifacteur sont trois piliers essentiels pour réduire les risques de phishing. En adoptant ces habitudes au quotidien, chacun peut contribuer à rendre ses activités numériques plus sûres.

0 Comments